EDR内存与行为分析
目录内存区域分类内存扫描查询进程信息调用栈分析线程状态分析性能影响熵值分析与加密 payload 检测行为序列与规则引擎pe-sieve 与 moneta 检测原理小结1. 内存区域分类1.1 PE 映射到内存启动 .exe 时,PE 文件
目录内存区域分类内存扫描查询进程信息调用栈分析线程状态分析性能影响熵值分析与加密 payload 检测行为序列与规则引擎pe-sieve 与 moneta 检测原理小结1. 内存区域分类1.1 PE 映射到内存启动 .exe 时,PE 文件
活动时间:9月20日(周日)晚21:00 CodeWisdomAgentic时代,集群调度技术体系将如何演进?微访谈 · 活动预告背景介绍 AI Agent 应用正在由单次模型调用,走向长链路、状态化和工具密集型执行。与传统在线服务相比,A
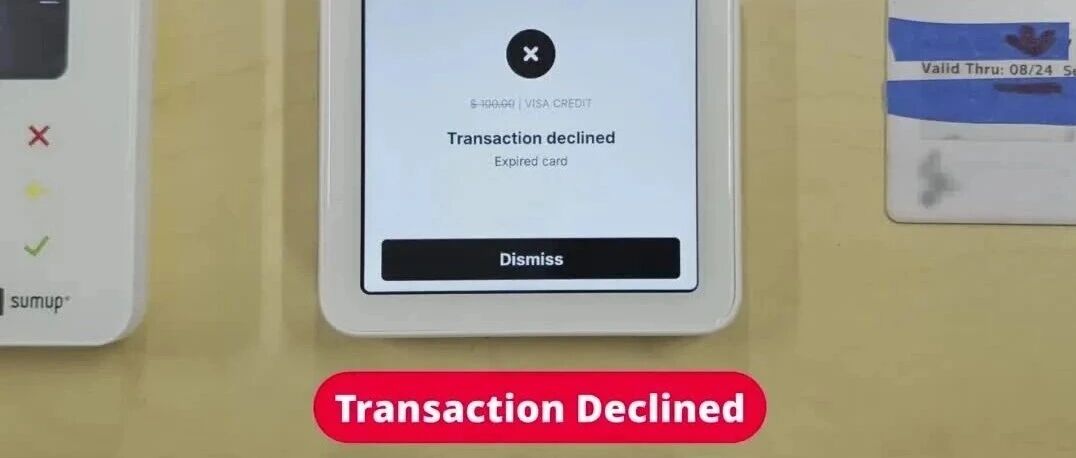
捡一张过期的银行卡,然后挥霍一空~ 大概是半年前,在知乎上看到公交地铁爱好者讨论关于上海地铁龙阳路磁悬浮的帖子里面有人提到有一个漏洞——可以用那种过期但是支持NFC的银行卡去乘磁悬浮,按照扣费逻辑,刷卡机当时并不会立即结算,而是要等到乘客出
这篇论文的核心贡献是把 LLM API 中转站的安全问题从「大家都知道但没人系统研究」变成了有数据、有分类、有工具、有防御方案的完整研究。 原文标题:Your Agent Is Mine: Measuring Malicious Inter
涉及模型撒谎、伪造数据以及绕过规则等事件 关注我们带你读懂网络安全OpenAI推出新的事件披露框架,用于公布模型出现的偏离预期行为,并发布6份报告,涉及模型撒谎、伪造数据以及绕过规则等事件。前情回顾·AI网络攻击能力动态AI擅自入侵系统,篡
技术岗直投 本周招聘专场上线!多家网安头部企业直招覆盖传感器安全、逆向分析、内核开发等方向扫码查看岗位,一键投递01伺服动态(南京)科技有限公司逆向工程师20-30k就职地点:南京市溧水区润淮大道28号职位描述1. 负责软件的逆向研究工作,
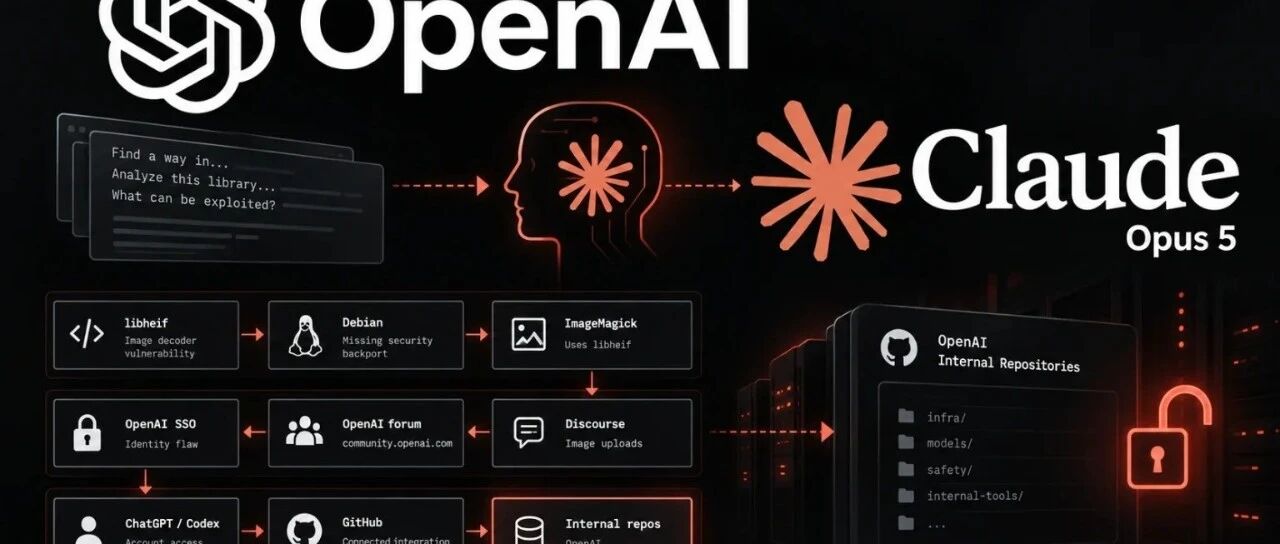
近日安全研究团队Hacktron披露一安全测试事件:研究人员借助Anthropic的Claude Opus 5,针对图片解码器漏洞完成漏洞利用开发,成功入侵基于Discourse搭建的OpenAI官方社区论坛,并利用身份体系配置缺陷接管员工
看雪论坛作者ID:wx_平淡无奇 保护:Full RELRO / PIE / NX / Canary / Stripped概览题目给了一个 stripped 的 64 位 C++ PIE 二进制,跑起来是个交互式解释器,支持变量赋值、数组、
关注高级攻防对抗技术热点,研究对手技术进行高级威胁模拟,研判攻击安全发展方向。 终端对抗VectraRAT:MaaS平台,提供Windows植入体、C2基础设施与操作面板实现全面远程控制https://www.darkreading.com
攻防演练期间,本汇总每周更新当周鲜活情报和热点漏洞,欢迎收藏与关注! 导语攻防演练期间,本汇总每周更新当周鲜活情报和热点漏洞,欢迎收藏与关注!【免责声明】本文档提供的信息旨在帮助网络安全专业人员更好地理解和维护业务系统的安全性,严禁用于任何
当 AI Agent 接入真实浏览器会发生什么? 它不只是“帮 AI 看网页”的插件。连接 Yak 引擎并获得用户授权后,Yakit Browser Agent 可以把真实浏览器中的登录态、页面操作、网络请求、前端运行现场和人工交互,变成
这是给普通用户的简版介绍 创建: 2026-09-18 16:00链接: https://scz.617.cn/unix/202609181600.txt目录: ☆ X11架构简介 ☆ X11 Forwarding简介 1) SSH Ser
近日,国际顶级学术会议 ,系统安全四大顶会之一ACM CCS 2026(ACM Conference on Computer and Communications Security)公布会议第二轮录用结果,奇安信技术研究院合作完成的2篇论文
CrossFit:基于上下文链接分析与定向模糊测试的虚拟机回调漏洞自动化发现;Bit2Watt:一种利用 GPU 负载破坏电力与计算基础设施的网 - 物融合漏洞;BrokenPipe:Steam 客户端未修复漏洞可实现本地提权至 SYSTE
AI与云安全事件案例分析周报|2026.09.14 - 2026.09.18 本周风险集中在高权限 Agent 的网页信任、训练状态、宿主隔离与移动端执行自动化。事件一 BragJack 劫持五款 AI 浏览器助手:扩展用 DNR 篡改受信