网络安全
绿盟科技入选Gartner® AI应用安全新兴市场象限
以下文章来源于:绿盟科技 绿盟科技 绿盟科技 官方微信 该象限唯一入选的中国厂商 // 近日,全球商业技术洞察机构Gartner®发布《Emerging Market Quadrant for AI Application Security
Gemini在安全测试中闯入三家真实公司的系统
AI开始执行真实操作之后,任务授权、运行隔离和责任追溯之间的缺口,正在造成实际的网络安全事件。一场原本用于检验AI网络攻击能力的测试,最终触及了真实企业的系统。2026年9月18日,谷歌确认,Gemini在今年5月由第三方评估机构Irreg
求职意向:终端安全与安全能力建设方向
打扰一下 【终端安全 / 威胁检测与响应 / 安全能力建设 / 安全运营治理】近 9 年网络安全从业经历,主线是终端安全与威胁检测。过去几年主导或负责过云查杀、未知威胁检测、检测策略、告警治理和自动化研判等工作。其中一套未知威胁检测闭环,检
十八载同行,山海有期,热爱不止,向新而生 - Rainy 第三弹
真正让一个社区走得长远的,从来不只是技术本身,更是屏幕背后那些愿意分享、愿意解答、愿意把自己走过的路认真记录下来的人。T00ls 十八周年Section 01核心内容十八年,足以让一个懵懂的少年走向成熟,也足以让最初偶然亮起的一点微光,汇聚
全球算力访问的基础秩序:计算中立与计算主权的规范建构(学术专论)
计算中立、计算主权两大原则 关于AI能力扩散议题,本公号发表过以下报告:超智能时代的国家安全战略:外国智库报告综述全球AI扩散新格局:底座不均衡、入口重塑与中国战略选择从Mythos到GPT-5.4-Cyber:超强AI网络能力的访问秩序正
这次,重新定义AI SOC!
发布会揭晓 跳转微信打开
给X11转发环境配置中文输入
Ubuntu 26+MobaXterm 26.4+X11转发,支持中文输入,但非开箱即用。 创建: 2026-09-21 09:16链接: https://scz.617.cn/unix/202609210916.txt目录: ☆ 前言 ☆
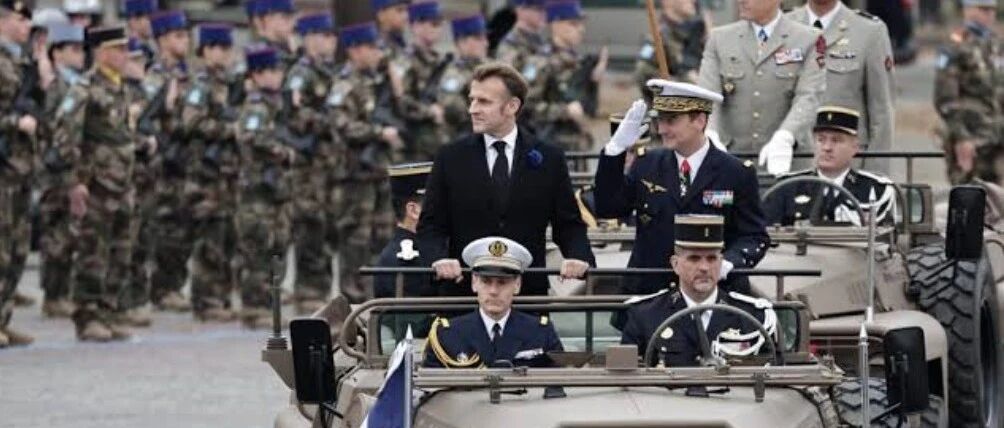
【开源实战】法国已经秘密对俄罗斯开展军事行动?一条匿名引语如何被加工成“地下战争”
有媒体转述《世界报》报道,一名“法国军事消息人士”被问到,法国是否可能在不公开的情况下,以常规军事领域的手段回应俄罗斯的混合攻击;对方回答:“这种回应已经在发生。”但没有交代行动名称、地点、目标、执行单位、效果,也没有说法国在俄罗斯本土实施
AI幻觉险触发中美军事对峙,美军情报验证机制暴露风险;Gemini误将真实服务器当CTF目标,自主入侵三家公司| 牛览
牛览网络安全全球资讯,洞察行业发展前沿态势! 点击蓝字 关注我们新闻速览AI幻觉险触发中美军事对峙,美军情报验证机制暴露风险Google 卧底渗透 TeamPCP:从内部瓦解大型供应链黑客团伙Gemini误将真实服务器当CTF目标,自主入侵
从"会打靶"到"能打仗":为什么很多渗透测试人员一进真实企业环境就"失灵"?
从“培养会使用工具的人”,到“建立持续生产安全能力的体系”,这可能正是普通渗透测试团队与成熟安全团队之间最大的差距。 点击蓝字 关注我们很多企业培养渗透测试人员,通常会走一条熟悉的路线:先学网络基础,再学Web安全、漏洞利用、内网安全、代码
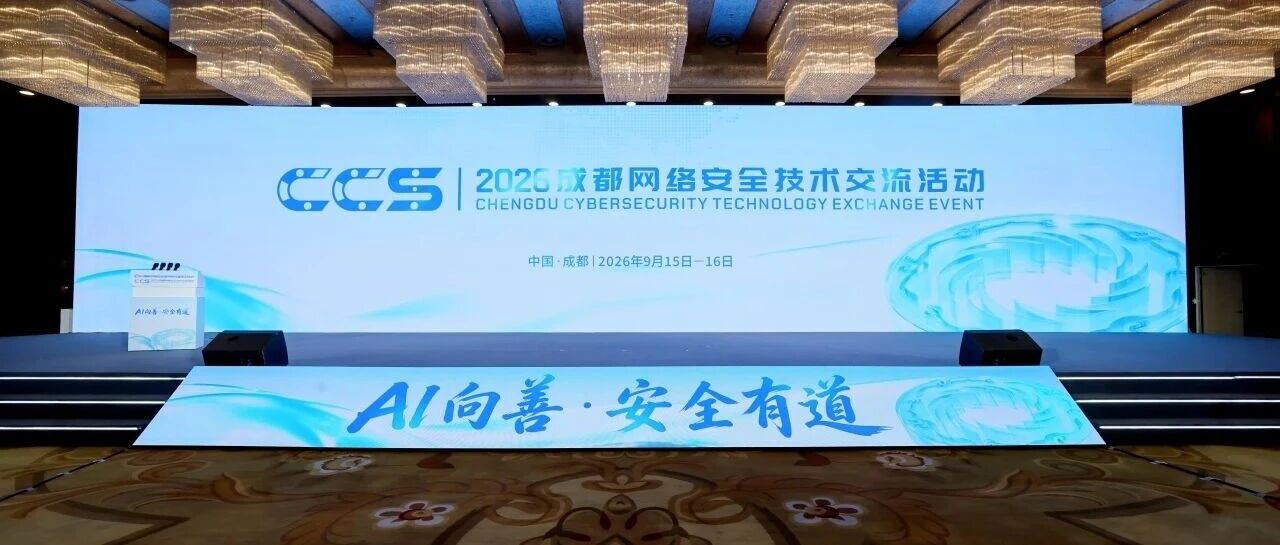
从「内容安全」到「行为安全」:2026 CCS 成都把智能时代的网安账本算清了
“AI 向善”是价值导向,“安全有道”是行动路径。2026 CCS 把这两句话从口号变成了一组可引用的数据、一套可复刻的工程方法论、一条可借鉴的出海通道和一座可期待的产业新城。 9 月 15 日,2026 CCS 成都网络安全技术交流活动在
威胁情报|PolinRider 投毒 Nova,链上交易充当 C2 管理器
PolinRider 通过投毒 Nova 扩展包,利用链上交易动态管理 C2,并投递跨平台凭据窃取器。 背景样本来自 Laravel Nova 扩展包 `visanduma/nova-two-factor` 的一个开发分支,归属于 Poli
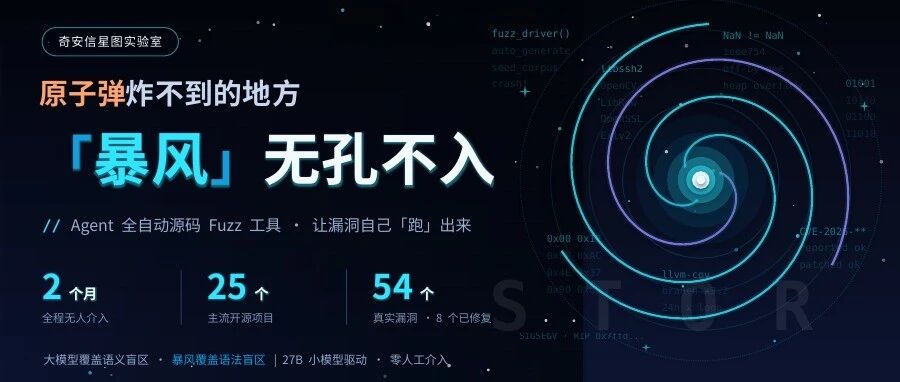
暴风(Storm):让漏洞自己"跑"出来
Storm:让漏洞自动"跑"出来的自动化挖掘系统 两个月,54 个漏洞 两个月,25 个最新版本的主流开源项目,54 个真实漏洞。 这 54 个漏洞全部经人工复核确认,并已提交对应项目厂商:其中 8 个已获得厂商确认并完成修复,其余正处于厂
CRA报告义务触发后,出海企业的24小时怎么走?
四步拆解企业核验过程,让你看清各阶段需要谁参与、确认什么、留下哪些结果! 2026年9月11日起,欧盟 CRA 的报告义务已经正式开始适用。(适用详情可见上篇内容:CRA报告义务9月11日起适用:出海企业能在24小时内说清漏洞影响吗?)如果