企业蓝军能力提升初探|证券行业专刊3·安全村
实战出真知 一、背景在中国,网络安全领域的“蓝军”概念源自国外军事领域中同名的专业术语。蓝军的起源深深植根于军事实践之中,其核心理念在于:为了构建更加坚固的防御体系,必须主动出击,通过模拟攻击自身的防御系统来揭示潜在的薄弱环节,进而加以强化
实战出真知 一、背景在中国,网络安全领域的“蓝军”概念源自国外军事领域中同名的专业术语。蓝军的起源深深植根于军事实践之中,其核心理念在于:为了构建更加坚固的防御体系,必须主动出击,通过模拟攻击自身的防御系统来揭示潜在的薄弱环节,进而加以强化
上篇分析了Havoc上线的三种方式,接下来看看如何从空间测绘侧发现Havoc teamserver。AI提供了如下思路,我们一一验证可行性。(1) websocket默认端口40056扫描在profiles\havoc.yaotl中team
在通用智能体领域,AI 正从单一任务执行迈向具备推理、多模态交互与自主学习的综合能力,但现有强化学习训练方法常与代理执行机制紧密耦合、迁移困难,且对系统侵入性高。Agent Lightning 框架应运而生,实现了训练与执行的完全解耦,几乎
公众号:尤而小屋编辑:Peter作者:Peter大家好,我是Peter~图像基础处理是计算机视觉和数字图像处理的第一步,旨在通过简单而有效的操作改善图像质量或提取关键信息。常见的处理技术包括:灰度化(将彩色图像转换为单通道灰度图)二值化(通
本人985小硕一枚,因为项目合同立项 审批等等需要和行政这边的人打交道,发现行政这边的人员脾气貌似普遍不好,说话语气差态度奇差。比如某办公室一老年行政,即使你材料妥妥当当不出问题,也要对着你牢骚几句,脸色永远是一副恶劣仿佛你是讨债的一般,而
很多人习惯了VsCode、Trae这样的图形化AI编程界面,而Anthropic发布的Claude Code是在命令行上写代码,看似简陋,却强大的很。扔掉复杂的软件外壳,只有极简的命令行,直接在终端让AI接管编程,变成终端原生应用。这样做的
近日,“浙江大学哲学学院”微信公众号刊文介绍该院2025年新进教师风采。其中,出生于1996年的江佳凤,受到关注。据介绍,江佳凤系博士生导师,专业方向为中国哲学。中国社会科学院哲学研究所主办《哲学研究》期刊显示,江佳凤为1996年出生。▲
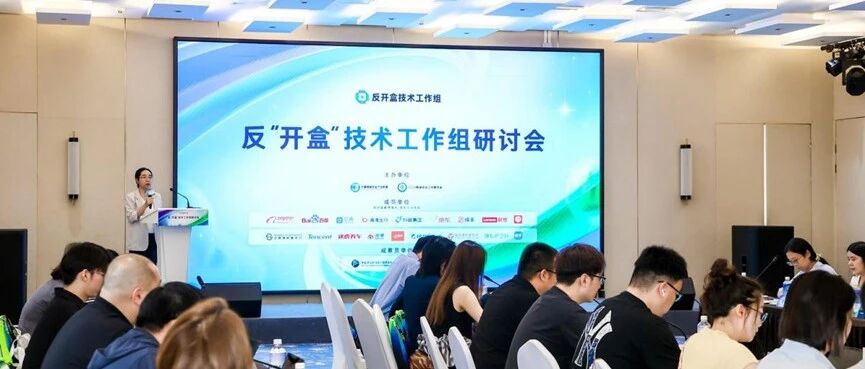
专题工作 | CCIA数安委召开反“开盒”技术工作组成立会议 - CCIA数安委 近年来,隐私“开盒”等恶性网络暴力事件屡见不鲜,个人信息遭非法获取、恶意传播,严重侵害公民权益,扰乱社会秩序,冲击网络伦理底线。今年以来,中央网信办等部门也对
AI IDE的上下文窗口和关联分析能力还是比较强大的。 上篇写到了AI IDE强大的代码生成能力,那不妨反向思考下大模型能够高效生成代码的同时,它在代码分析方面又具备怎么样呢?以威胁分析为例传统人工分析方法往往耗时耗力,该如何借助大模型的理
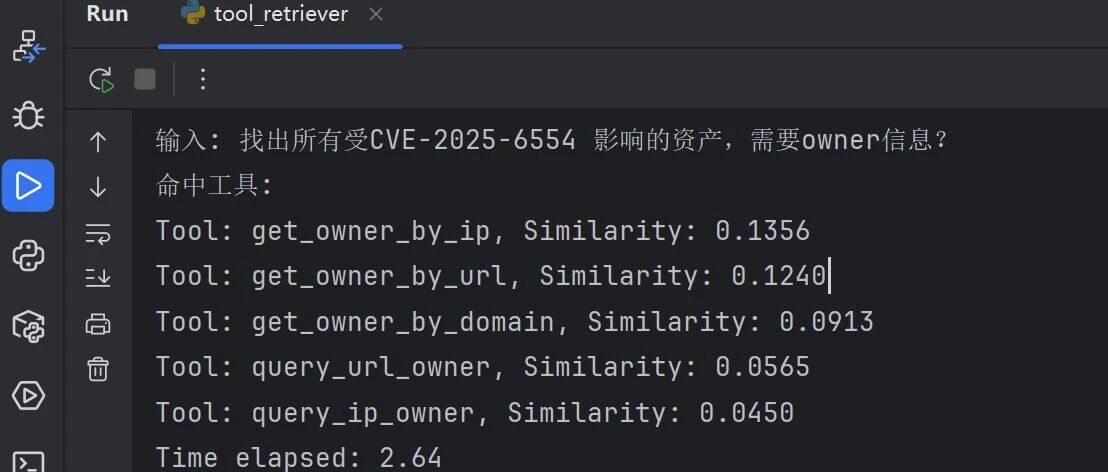
让我们来讨论一个企业级Agent设计难题。如果是你,你将如何设计,组织,调度一个20+功能Agent,300+ 数据表,几百个API的复杂系统? 调用工具的常见方法 ReAct Agent中如何使用组织和调用工具?常见的方法Prompt:
晚上也要emo一下,回头看只悟出一个道理,自信驾驭强大,在年少时遇到很厉害的你男人之间的感情也有现实的迷茫和无奈,独自一人时,是兵也是将,无依无靠时自己就是千军万马,不止一个人摸索前行,在伟大的梦想也应该是一个个当下,在努努力只等轻舟已过万
支持nuclei dsl和fingerprinthub的httpx 导语做信息收集 / 攻击面分析 / 资产测绘,真正的“差距”往往不在扫多少端口,而在能否快速、准确、低噪声地识别出后台、框架、组件、技术栈与潜在攻击面。本篇聚焦改进版 ht
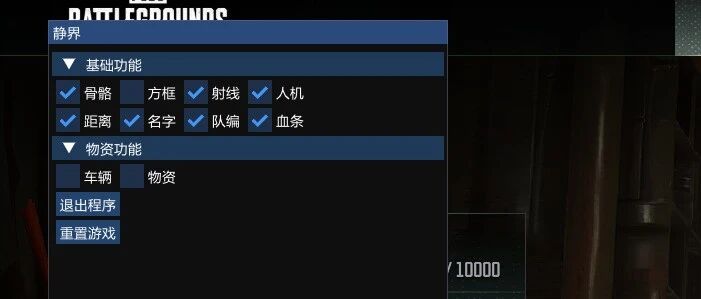
静界20250809,测试了几周,目前只能小号奔放。基本效果 阅读原文 跳转微信打开
这是通过 DeepSeek 获取的思路,仅供参考。实际上,反作弊系统的本质与 EDR 相似,都是为了寻找攻击者留下的证据,并将其从系统中剔除。BattlEye(BE)的封禁决策是一个多层动态分析系统,结合实时规则引擎、机器学习模型和人工审核
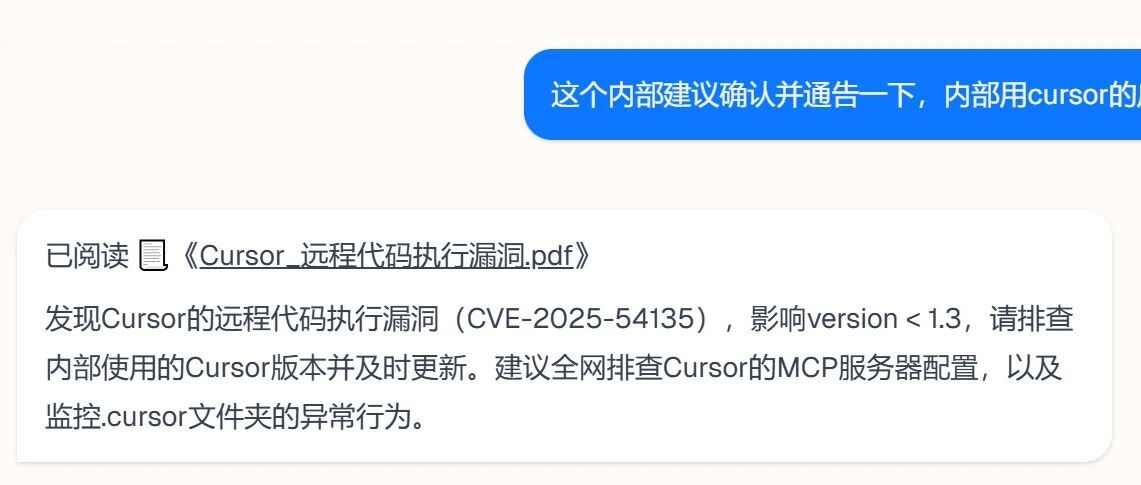
在安全运营方面,LLM想要有出色的表现,至少依赖2个方面模型本身必须具备Deep Thinking能力Agent必须能够获取高质量的数据,利用企业内部的信息优势在0剧本的情形下,LLM已经表现出较高的智能水平,能够分析、自动规划、解决相对复