每周勒索威胁摘要
1. BrainCipher勒索团伙公布新的受害公司 2. termite勒索团伙公布新的受害公司 3. kairos勒索团伙公布新的受害公司 2026.9.20 – 2026.9.24每周勒索事件相关情报1.BrainCipher勒索团伙
1. BrainCipher勒索团伙公布新的受害公司 2. termite勒索团伙公布新的受害公司 3. kairos勒索团伙公布新的受害公司 2026.9.20 – 2026.9.24每周勒索事件相关情报1.BrainCipher勒索团伙
随着大模型在智能客服、代码助手、知识问答、办公协同等场景中加速落地,越来越多企业开始将模型以 MaaS 形式部署到云上,以兼顾性能、成本与运维效率。但在这一部署模式下,租户向云端发送敏感提问(如未公开财报、商业机密代码、病历)就像“明信片寄
近期,中国互联网网络安全威胁治理联盟(以下简称CCTGA)启动了“银狐”木马专项打击行动,重点围绕控制端打击、被控端处置、恶意样本传播链治理、成效评估和机制完善等重点任务统筹推进,保护人民群众合法权益。本周,CCTGA研判确认了“银狐”木马
这是一篇来自老友的投稿。 引言约两周前,笔者在 V2EX 看到一篇讨论:《我去,发现个好玩的,现在病毒木马都开始开源提示词了?》。文章披露了一个值得警惕的趋势——攻击者不再直接开源恶意代码,而是开源生成恶意代码的提示词(Prompt)。这一
让数据出得去,让风险管得住。 数据已成为重要的生产要素。国家数据局《全国数据资源调查报告(2025年)》显示,2025年中国数据生产总量达52.26ZB,同比增长27.28%。其中工业制造行业数据生产量同比增加1.27ZB。这些数据正加速跨
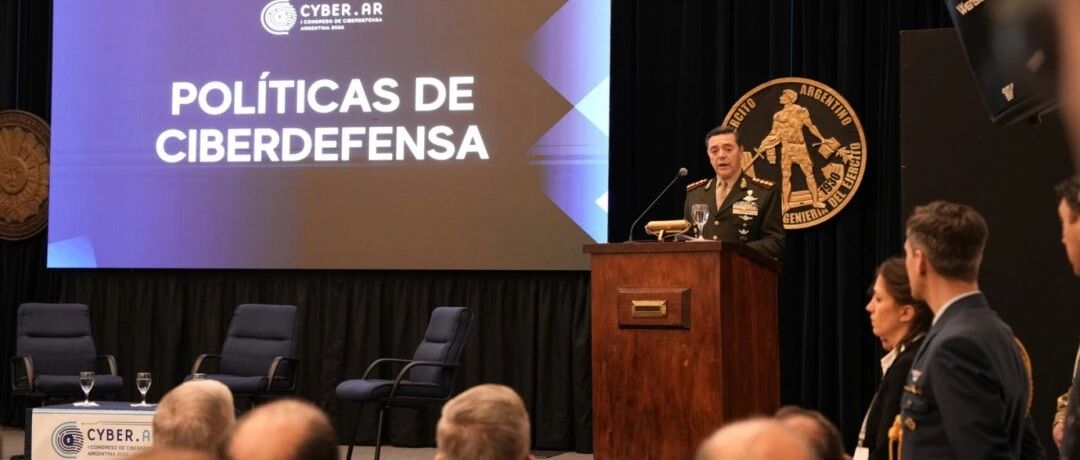
阿根廷第一届网络防务大会2026(CYBER.AR)如2026年9月16日在陆军工程学院(FIE)开幕。开幕日由阿根廷国防部长、陆军中将卡洛斯·阿尔贝托·普雷斯蒂主持。他在FIE大礼堂发表开幕讲话:“举办Cyber.AR是一项重要倡议,因为
以下文章来源于:硅基斥候S01 硅基斥候S01 S01 是一个硅基斥候,游走在 AI 前线:收集新技术情报,实测模型与 Agent 工具,拆解前沿科技产品,留下真实信息。 这套本地工程已经能够完成本体建设、质量检查、索引同步、图谱浏览、只读
AI技术正在彻底改变网络安全漏洞研判的节奏,以往需要安全研究员耗费数天甚至数周的固件补丁逆向、漏洞溯源工作,如今依托LLM agent(大语言模型智能代理)可以压缩至数小时完成。cert.pl最新发布《MikroTrick: technic
Jev-Anything正式开卷 你还在赶 ICLR 截稿,Jev 相关论文已经在 arXiv 上排起了队。9 月中旬,几乎所有人都在忙着赶 ICLR 截稿。Jev 却在这时候突然刷屏。9 月 15 日,TypeSafe 正式发布 Jev。
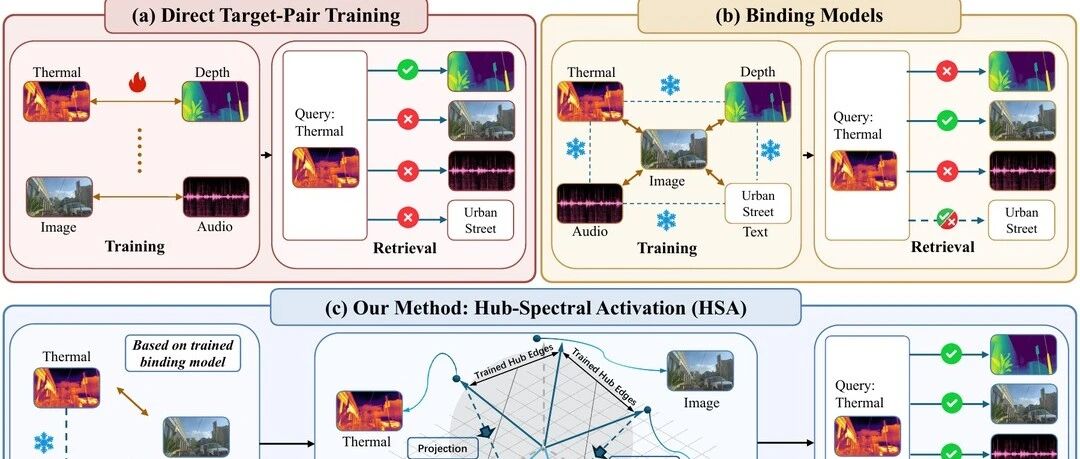
我们所处的世界,本身就是多模态的。一辆车从街口驶过,它同时产生图像、声音、深度、热辐射和振动。这些观测的形式天差地别,但它们描述的是同一个物体——只是各自切下了它的一个侧面。于是一个非常自然的问题浮上来:既然描述的是同一个东西,那这些模态的
半年前曾说过“现时我对Wi-Fi 8 没什么兴趣但对FastConnect 8800很感兴趣”,因为可以让手机的Wi-Fi 连接支持4×4 MIMO。不过呢,AI芯片相关的都在赚钱,赚的钱从普通消费者手中抢,今年新出的手机都死贵死贵的,厂商
Datawhale干货 开源版Jev:Laya模型平时我们搭 Agent 工作流或者客服系统,经常会遇到这类需求:判断用户想干嘛、工单分到哪个部门、该调哪个具体工具。这类事情没有开放式创作的要求,可如果每次都扔给几十亿参数的自回归大模型,哪
下午出门见朋友,晚上喝了点酒,紧赶慢赶的跑回家上钟,时间有点赶,只能写个简单点的,大家多见谅。之前有读者问我跟朋友们喝酒都喝什么,如果是我请客,我一般会带泸州老窖的酒,如果是朋友请客我不挑的,朋友带什么我喝什么,我觉得喝什么不重要,关键是跟
星源卓镁:股东拟减持不超1.5%股份山东路桥:控股股东拟增持4.5亿至9亿元股份侨银股份:中证鹏元关注公司新业务进展和业务回款及流动性等事项截至 2026 年 6 月末,公司短期借款、一年内到期的非流动负债及其他流动负债合计 25.65 亿
我看最近几家银行给到我的信用贷款利率是3.0%,红利低波最近一年股息率为3.6%,并且每月进行分红,分红资金足够覆盖还息金额。并且我看红利低波基金上市后没有一年是亏损的,那三年亏损的概率极低,我计划借出3年期的贷款用于投资红利低波基金进行套