AI与云安全事件案例分析周报|2026.11.02 - 2026.11.06
多智能体攻击与客户端隔离缺口并行,泄露凭据加速转化为云端数据访问。事件一 BOSSAI 用 Hermes、OpenClaw 与 MCP 组织攻击:12 个 Agent 配置背后,确认失陷约 10 个目标1.1事件简介涉及组织与应用:Acro
多智能体攻击与客户端隔离缺口并行,泄露凭据加速转化为云端数据访问。事件一 BOSSAI 用 Hermes、OpenClaw 与 MCP 组织攻击:12 个 Agent 配置背后,确认失陷约 10 个目标1.1事件简介涉及组织与应用:Acro
Trident 把长篇 CTI 的抽取、异构威胁知识图谱的增量维护、图结构与 TTP 序列的双路归因串成了一条完整的流水线。 原文标题:Trident: Dual-stream APT attribution over heterogene
想起了契科夫最爱的那篇小说。 各位好,过两天要出门,开启一场新的游学旅程,一走几个月,临别很不舍,这两天就多陪一下家人。今天不写正文了。再说昨天《“蓝色浪潮”之后,美国的“反向特朗普”时代即将来临》一文,写起来费了一番功夫,不过反响不及预期
近日,针对利用AI技术假冒仿冒知名公众人物虚假带货、吸粉引流、误导网民等问题,网信部门督促网站平台深入开展集中整治,从严查处违法违规信息和账号,累计清理违法违规信息4.7万余条,处置账号3961个。为进一步加强警示教育,现将查处的部分典型案
近期,国家网信办会同金融监管总局持续加强网上金融类信息管理,集中处置一批发布、传播“恶意逃废债”“不正当反催收”“代理理赔”“征信修复”等金融“黑灰产”信息的账号。现将部分典型案例通报如下。1.“正校长”等账号兜售“反催收”课程,教唆债务人
为进一步加强科普健康领域网络谣言突出问题整治,营造风清气正网络空间,近日,中央网信办印发通知,在全国范围内部署开展为期2个月的“清朗·整治科普健康类网络谣言”专项行动。中央网信办有关负责同志表示,本次专项行动重点整治以下4方面突出问题:(一
为智能体终端新业态新模式发展提供包容审慎环境,引导AI技术“为人所用、为人服务、为人所控”,工业和信息化部近日印发《工业和信息化部办公厅关于加强智能体终端设备进网管理的通知》。 为深入贯彻党的二十大和二十届历次全会精神,统筹发展和安全,促进
美以伊军事冲突清晰地凸显了网络空间在现代战争中的重要地位。AI赋能情报研判、网电火力协同、可信渠道劫持等技术变革,使网络攻击呈现前置化、精准化、复合化特征,对现有网络防御模式提出挑战。未来,需聚焦实战需求,坚持防御前置、强化技术与制度协调…
近日,绿盟科技CERT监测到Linux发布安全更新,修复了Linux内核IPv4 TCP释放后重用漏洞(CVE-2026-98432);CVSS评分9.8,目前漏洞细节与PoC已公开,请相关用户尽快采取措施进行防护。 通告编号 NS-202
近日,绿盟科技CERT监测到OpenSSH发布安全更新,修复了OpenSSH/musl密码认证绕过漏洞(CVE-2026-123158);CVSS评分8.1,目前漏洞细节与PoC已公开,请相关用户尽快采取措施进行防护。 通告编号 NS-20
本文围绕一个核心工程问题展开:用决策模型替代传统生成式 LLM-as-a-Judge 做自动化评测/决策时,如何避免「直接用默认阈值和原始输出概率」带来的性能折损与误判? 这是2026年的第 77 篇文章( 本文阅读时间:约 30 分钟 )
关注高级攻防对抗技术热点,研究对手技术进行高级威胁模拟,研判攻击安全发展方向。 终端对抗cwpdoor:篡改CWP的cwpsrv程序植入后门,经web请求无日志执行命令https://thehackernews.com/2026/11/ha
一考双证,工信部+360官方认定 “AI不会淘汰人,但会淘汰不会用AI的人”——这句话,最近在安全圈刷了屏。看着同行用AI做漏洞分析、写运营方案、跑数据报告,自己还停留在“会问AI几个问题”,真正的差距,正在被快速拉开。从「用AI」升级到「
OpenAI推出专用安全大模型GPT-6 Cyber,攻防能力大幅升级,被官方定级为最高风险等级Critical,仅对审核通过的研究人员开放。 1事件速览11月4日,OpenAI正式发布面向网络安全场景的专用模型 GPT-6 Cyber。这
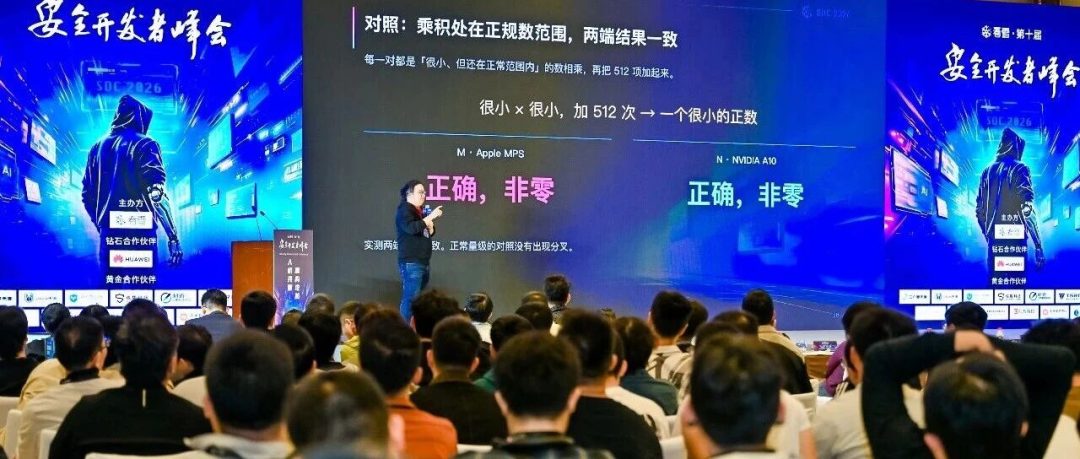
从二进制安全视角,探索大模型内部机制与行为差异 SDC2026议题回顾当大模型逐渐成为日常开发与安全研究中的重要工具,我们对它的关注也不应仅停留在输入与输出层面。模型内部究竟是如何完成计算的?权重数据、内部激活与运行环境之间存在怎样的联系?