Github架构师手把手教你CodeQL-AI建模!
Copilot 赋能 CodeQL:AI建模不要太爽! 关键词CodeQLCopilotAI modelingVariant analysisGood SentenceAvi Douglen(Bounce Security安全咨询机构CEO
Copilot 赋能 CodeQL:AI建模不要太爽! 关键词CodeQLCopilotAI modelingVariant analysisGood SentenceAvi Douglen(Bounce Security安全咨询机构CEO
本文将对我们分析Android恶意软件过程中所遇到的常见混淆技术进行总结和分析,从恶意软件混淆与对抗的视角来阐述另一面的安全攻防技术,以帮助安全工程师和用户们更加深入理解这一领域的技术情况,同时也有助于分析人员更高效地分析恶意代码。 更多安
AI如何赋能SAST工具,4500 字解读微软方案。(大家想看什么内容欢迎留言,笔者会筛选热度最高的议题整理更新) 关键词CodeQL(SAST工具)Coplit(AI工具)AI增强SAST工具的实现原理AI驱动的SAST工具能带来哪些好处
开源老项目构建之路 由老版mybatis-plus本地构建说开去本文详细讲述了如何在本地成功构建mybatis-plus-v2.3.2(2018年9月发布的版本),过程中遇到的各种问题及解决办法,大家可以将本文理解为一篇经验帖,可以举一反三
小张是某公司的财务,一天她急需处理一份PDF文件。搜索"PDF转换器"时,第一条就是某知名PDF软件的"官方下载"页面。界面非常专业,还标注"企业版已被10000+公司采用"。小张想都没想就点
跳转微信打开
自从火线Zone征稿奖励方案发布后,收到了许多大佬们的优质投稿。为了感谢各位安全专家的热情支持,我们将2024年第三季度投稿文章奖励进行公示,希望更多安全专家能够积极在社区内发表原创技术文章,与更多技术专家们共同探讨技术话题。2024年9月
随着2024年第三季度的落幕,我们迎来了新一季的网络安全专家排行榜。在这个数字化不断深入的时代,网络安全专家们扮演着至关重要的角色。他们的专业知识和不懈努力,为我们构建了一个更加稳固的网络防线。现在,让我们揭晓这些在第三季度中表现突出的安全
内存检测逃逸必杀技~ Author: hunter@深蓝攻防实验室本文为ADConf 原创议题关于终端对抗内存免杀的意义Q:在当前BYOVD技术已经成熟且武器化且EDR检测能力也逐渐完善的环境下,为什么还要研究内存检测逃逸相关的技术?A:首
CVE-2024-45195:通过目录遍历可以绕过授权验证实现命令执行。 CVE-2024-45507:由于Apache OFBiz在从 Groovy 加载文件时对URL 的验证不足,导致远程攻击者可以通过SSRF的方式向任意系统发起请求。
李某宏,雷某军,感谢你们八辈## 兄弟们,这个事我真是不吐不快。熟悉我的朋友都知道,除了公号之外,我还在头条、百度、搜狐这些自媒体平台有号。一般我写了文章,都会先发公众号,过个几小时、半天,就会同步到其他平台。今天,我把前几天写的《真实评测
五千元手机的拍照质量,真的比500元手机要好十倍吗?红米turbo3的拍照质量到底如何?真实评测,告诉你答案。 前几天我入手了网上被炒的火热的红米turbo3,突发奇想,想从用户的视角对他进行一下真实使用感受评测。已写的两篇得到广大网友的热
Eric说创业就是做选择——时机、土壤、赛道、人。算是上段co-founder三年里最宝贵的经验。时机没法等,后三个问题我许了个愿:出海,AI,信任。最早没敢day1出海,直到问了一圈出海的朋友,在杭州受到mogu的启发,回去路上我和合伙人
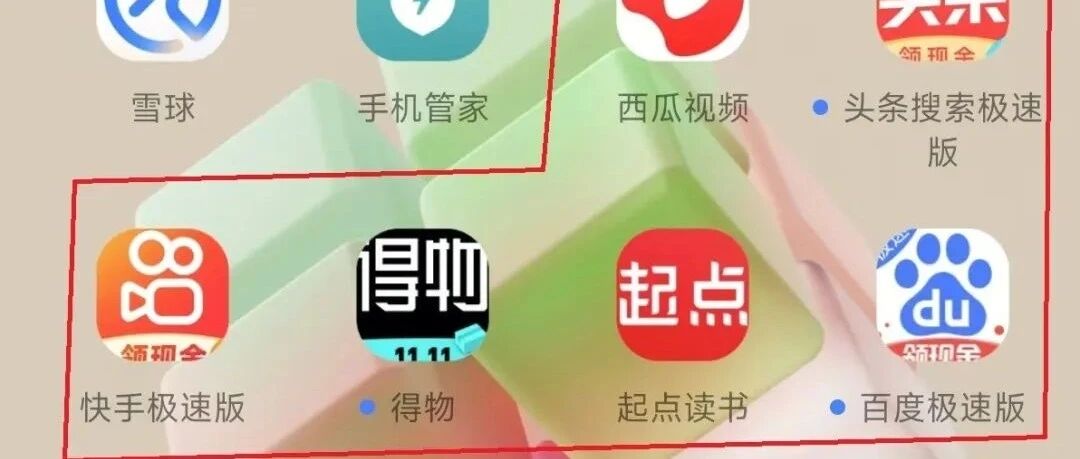
两分多钟,微博就给我偷偷安装了六个流氓软件。 前天我上午签收,下午开始拆封、安装app。跟那些“测评媒体”不一样的是,他们是装个软件跑个分、从通稿扒亮点开始吹牛n,一通的吹。我不一样,我就是拿我真实的使用习惯、使用环境那么用。你安兔兔跑分一
fortify sca rules 标签分析 RulePack标签分析<?xml version="1.0" encoding="UTF-8"?><RulePack xmlns:mask=&